Agent AI: co to jest, jak działa i czym różni się od chatbota?
Agent AI nie tylko odpowiada, ale dobiera narzędzia i działa w pętli. Wyjaśniam, jak działa oraz czym różni się od chatbota i workflow.
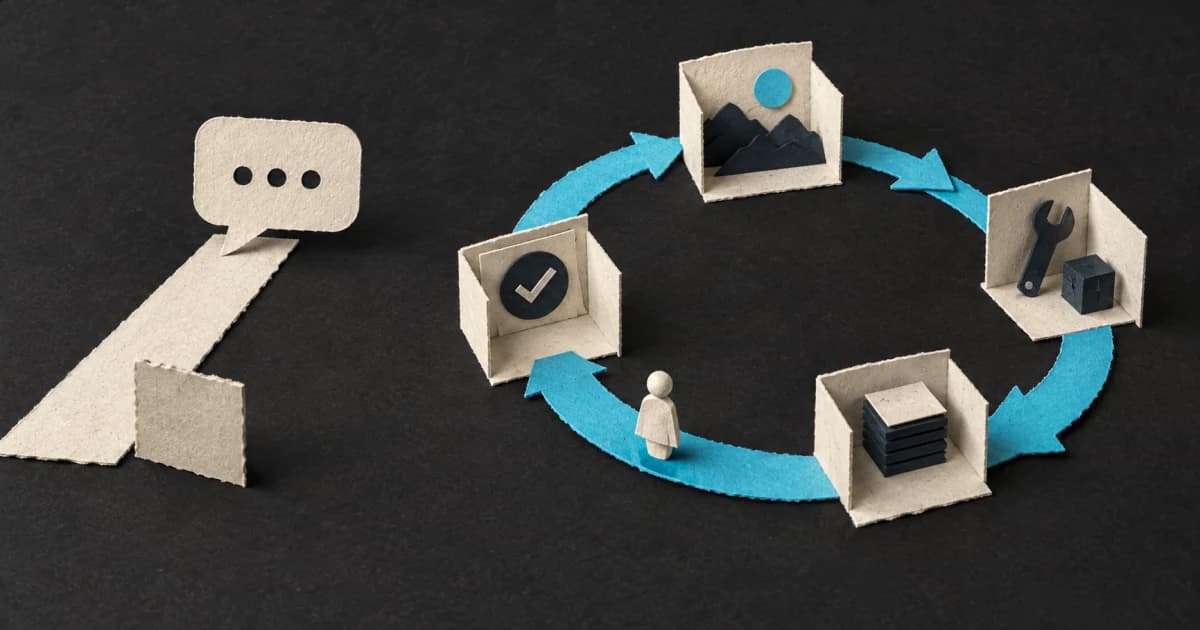
Agent AI nie jest chatbotem z dłuższym promptem. To system, w którym model dostaje cel, sam wybiera kolejne kroki, korzysta z narzędzi i sprawdza wynik w środowisku.
Ta różnica brzmi technicznie, ale szybko staje się praktyczna. Chatbot może napisać, że utworzył zadanie. Agent powinien wywołać właściwe narzędzie, dostać identyfikator zadania i dopiero wtedy powiedzieć, że operacja się udała.
Co to jest agent AI?
Najprostsza użyteczna definicja brzmi tak:
Agent AI to model działający w pętli, który obserwuje stan, wybiera działanie, używa narzędzia i na podstawie wyniku decyduje, co zrobić dalej.
Model językowy jest tu mózgiem decyzyjnym, ale sam model nie wystarczy. Potrzebne są jeszcze:
- instrukcje i granice zadania,
- narzędzia, na przykład wyszukiwarka, baza danych albo terminal,
- stan pracy, czyli informacje o tym, co już zostało zrobione,
- informacja zwrotna ze środowiska,
- warunek zakończenia lub moment przekazania decyzji człowiekowi.
Anthropic opisuje agentów jako systemy, w których model dynamicznie kieruje własnym procesem i użyciem narzędzi. Odróżnia je od workflowów, gdzie kolejność kroków ustala wcześniej napisany kod.
Agent AI, chatbot i workflow
Te trzy pojęcia łatwo wrzucić do jednego worka.
Chatbot prowadzi rozmowę. Dostaje wiadomość i generuje odpowiedź. Może korzystać z historii oraz bazy wiedzy, ale nie musi niczego wykonywać poza zwróceniem tekstu.
Workflow realizuje ustaloną ścieżkę. Kod mówi: najpierw pobierz dane, potem je sklasyfikuj, a następnie wyślij wynik do konkretnego miejsca. Model może obsługiwać jeden z kroków, lecz nie decyduje o całym przebiegu.
Agent dostaje cel, a nie kompletną instrukcję krok po kroku. Może zacząć od przeszukania dokumentacji, później sprawdzić kod, uruchomić test i wrócić do wcześniejszej hipotezy, jeśli wynik jej przeczy.
To nie oznacza, że agent jest zawsze lepszy. Za jego elastyczność płacimy większym kosztem, dłuższym czasem wykonania i ryzykiem, że błąd z jednego kroku wpłynie na następne.
Jak działa agent AI?
Typowa pętla wygląda tak:
- System otrzymuje cel i bieżący kontekst.
- Model wybiera następne działanie.
- Aplikacja sprawdza, czy model ma prawo je wykonać.
- Narzędzie wykonuje operację i zwraca wynik.
- Wynik trafia z powrotem do modelu.
- Model kontynuuje, kończy zadanie albo prosi człowieka o decyzję.
Wyobraźmy sobie agenta obsługującego zgłoszenie błędu. Nie wystarczy, że przeczyta opis i zaproponuje rozwiązanie. Powinien umieć znaleźć właściwe repozytorium, odtworzyć problem, przeczytać logi, zmienić kod, uruchomić testy i pokazać dowód, że zachowanie faktycznie się zmieniło.
Najważniejszy element tej pętli nie jest efektowny: agent potrzebuje prawdziwego sygnału ze środowiska. Deklaracja „testy przeszły” nie jest dowodem. Wynik procesu testowego już nim jest.
Z czego składa się agent?
Model
Model interpretuje cel i podejmuje decyzje. Większy model nie zawsze będzie najlepszym wyborem. Prosta klasyfikacja może trafić do małego, szybkiego modelu, a niejednoznaczny problem do mocniejszego. Szerzej opisuję to w tekście o model routing.
Narzędzia
Narzędzia zamieniają odpowiedź modelu w działanie: odczyt pliku, zapytanie do API, aktualizację rekordu albo uruchomienie testu. Ich zakres i opis mają ogromny wpływ na niezawodność. Zbyt szerokie API zmusza model do zgadywania, jak go użyć. Osobny przewodnik pokazuje, jak projektować narzędzia i API dla agentów.
Kontekst i pamięć
Agent potrzebuje informacji o zadaniu, zasadach, wcześniejszych krokach i wyniku narzędzi. Nie warto jednak wkładać wszystkiego do jednego ogromnego promptu. Kontekst ma ograniczony budżet uwagi, a stare lub nieistotne informacje zaczynają przeszkadzać. To temat artykułów o pamięci agenta i context engineering.
Środowisko i weryfikacja
Agent powinien działać w miejscu, które pozwala mu obserwować skutki pracy, ale ogranicza zasięg pomyłki. Sandbox, osobny worktree, logi, jawne uprawnienia i bramki akceptacji są częścią produktu, nie dodatkiem po wdrożeniu.
Kiedy agent ma sens?
Agent sprawdza się, gdy:
- nie da się z góry przewidzieć wszystkich potrzebnych kroków,
- kolejne decyzje zależą od wyników wcześniejszych działań,
- system może sprawdzać postęp w środowisku,
- błąd da się wykryć, zatrzymać lub odwrócić,
- wartość zadania uzasadnia większy koszt i czas.
Analiza błędu w dużym repozytorium pasuje do tego opisu. Liczba plików i hipotez zmienia się w trakcie pracy, a testy dostarczają informacji zwrotnej.
Z kolei regularne przenoszenie danych z jednego pola do drugiego zwykle nie potrzebuje agenta. Stabilny skrypt będzie tańszy, szybszy i łatwiejszy do przewidzenia.
Od czego zacząć?
Nie zaczynałbym od „autonomicznego pracownika”. Wybrałbym jeden proces z czytelnym wynikiem i historią przykładów.
Dobry pierwszy przypadek ma:
- jasno opisany cel,
- ograniczony zestaw narzędzi,
- mierzalny warunek sukcesu,
- odwracalne działania,
- moment, w którym człowiek zatwierdza ryzykowny krok.
Najpierw można uruchomić agenta w trybie cienia. System wykonuje analizę i proponuje działanie, ale nie zapisuje zmian. Porównanie propozycji z decyzjami człowieka da więcej informacji niż atrakcyjne demo na kilku ręcznie dobranych przykładach.
Kiedy agent zacznie działać powtarzalnie, kolejnym krokiem nie powinno być natychmiastowe dodawanie większej autonomii. Najpierw warto zbudować evals i testy end-to-end, które pokażą, czy nowa wersja nie psuje zachowania działającego wcześniej.