Środowisko dla agenta AI: sandbox, logi, uprawnienia i weryfikacja
Autonomiczny agent potrzebuje nie tylko modelu. Wyjaśniam rolę sandboxa, uprawnień, logów, testów i weryfikacji wykonania.
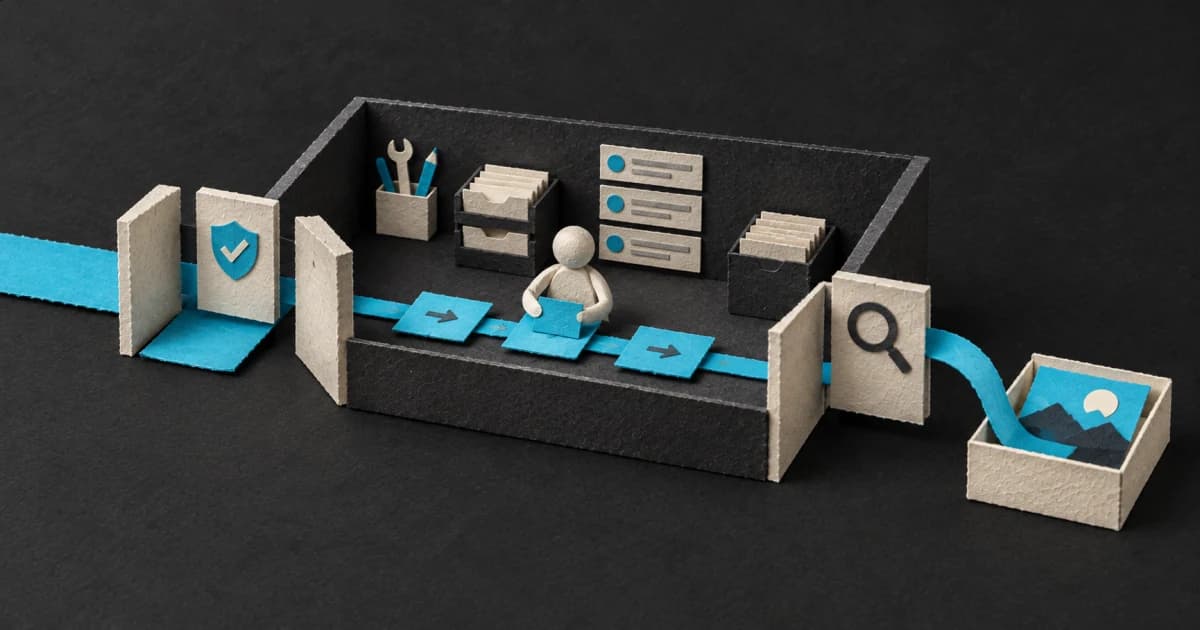
Środowisko agenta AI (harness) to wszystko, co otacza model podczas wykonywania pracy: pliki, terminal, przeglądarka, sieć, dane uwierzytelniające, logi i zasady uprawnień. Sam model może zaproponować dobry plan, ale to środowisko decyduje, czy agent bezpiecznie odczyta właściwe repozytorium, zmieni właściwy plik i potwierdzi rzeczywisty rezultat. W produkcji jakość środowiska często ma większe znaczenie niż kolejna zmiana promptu.
Sandbox to granica, nie kara
Agent nie powinien dostawać pełnego dostępu do komputera tylko dlatego, że czasem go potrzebuje. Sandbox ogranicza skutki błędu: widoczne katalogi, dostęp do sieci, procesy i operacje możliwe do wykonania bez dodatkowej zgody.
Najlepsza konfiguracja nie blokuje całej pracy. Daje minimalne uprawnienia potrzebne do zadania, a działania ryzykowne podnosi do osobnej ścieżki. Odczyt plików może być domyślny. Publikacja, usuwanie danych, zmiana produkcji albo wysłanie wiadomości do klienta powinny wymagać wyraźnej autoryzacji.
Tożsamość musi być widoczna
Wielu agentów nie zawodzi na kodzie, lecz na koncie. Polecenie wykonuje się poprawnie, ale w innym zespole Vercel, innym projekcie Google Cloud albo na stagingu zamiast produkcji.
Przed działaniem środowisko powinno ujawnić:
- aktywne konto i organizację,
- wybrany projekt lub repozytorium,
- gałąź oraz commit,
- środowisko docelowe,
- zakres uprawnień używanego tokenu.
Te dane są stanem zewnętrznym. Nie wolno zakładać ich na podstawie wcześniejszej sesji lub pamięci agenta.
Logi powinny prowadzić do decyzji
Pełny log jest przydatny do audytu, ale agent potrzebuje też krótkiego wyniku: co wykonano, na jakim obiekcie, z jakim statusem i gdzie znajduje się dowód. Dla wdrożenia może to być URL, identyfikator deploymentu i commit SHA. Dla testu — nazwa zestawu, liczba wyników i ścieżka do raportu.
Warto rozdzielić trzy stany:
- polecenie zakończyło się sukcesem,
- artefakt powstał,
- użytkownik może osiągnąć oczekiwany efekt.
Zielony build nie dowodzi, że aplikacja działa na urządzeniu. Upload nie dowodzi, że plik jest publiczny. Agent powinien umieć nazwać, który poziom został faktycznie sprawdzony.
Uprawnienia jednorazowe zamiast stałych
Sekrety powinny żyć poza repozytorium i poza promptem. Jeśli agent potrzebuje tokenu, środowisko może przekazać go procesowi na czas konkretnej operacji bez ujawniania wartości w logu. Uprawnienia warto zawężać do projektu i rodzaju działania.
Dobry wzorzec to eskalacja: agent przygotowuje zmianę w sandboxie, pokazuje diff i testy, a dopiero zaakceptowany krok dostaje krótkotrwałe prawo do wdrożenia. Dzięki temu granica zgody jest czytelna.
Reprodukowalność jest częścią UX agenta
Jeżeli wynik zależy od przypadkowej wersji narzędzia, ukrytej zmiennej lokalnej albo „pierwszego dostępnego” symulatora, kolejna sesja może wykonać inne zadanie. Środowisko powinno przypinać wersje, jawnie wybierać urządzenia i rejestrować istotne parametry.
OpenAI opisuje podobną ideę jako harness engineering: wydajność agenta zależy od rusztowania, które udostępnia mu kod, narzędzia, testy i informację zwrotną. Model nie naprawi środowiska, którego nie potrafi obserwować.
Minimalna checklista
Przed uruchomieniem autonomicznego zadania sprawdź:
- czy agent widzi tylko właściwy projekt,
- czy zna aktywne konto i środowisko,
- czy operacje destrukcyjne oraz zewnętrzne wymagają zgody,
- czy sekrety nie trafiają do logów,
- czy każda zmiana ma możliwy do odczytania dowód,
- czy istnieje test rezultatu, nie tylko komendy,
- czy da się odtworzyć wersje narzędzi i wejścia.
Agent AI jest tak niezawodny jak środowisko, w którym pracuje. Sandbox, logi i uprawnienia nie są dodatkami bezpieczeństwa. To podstawowa część produktu.
Źródła: